キーポイント:不正GUIの代替となる安全なRoblox Studio UIの代替案
- ドキュメント化されたGUIオブジェクト、サーバー主導の認証と検証、公式のデバッグおよびテストツール、狭くスコープされたアクション、監査ログ、および復元機能を備えた、正当なRoblox管理者、デバッグ、またはクリエイターUIをRoblox Studioで構築してください。不正GUI、インジェクター、不正なコード実行、またはクライアント側の権限チェックを使用しないでください。プラグインは慎重に評価し、すでに不審なソフトウェアを使用した場合はアカウントとデバイスをセキュアにしてください。
Roblox体験で管理者コントロール、デバッグツール、またはクリエイターユーティリティが必要な場合、ドキュメント化されたUIオブジェクト、サーバー主導の権限、Studioテストツール、および制御できるコードを使って、Roblox Studio内で構築してください。不正GUI、インジェクター、または不正なクライアント修正は、持続可能なクリエイターツールへのショートカットではありません。これはRobloxのルールに違反し、アカウントやデバイスを晒し、あなたの体験が依存するセキュリティ境界をバイパスする可能性があります。
このガイドでは、正当なクリエイターのワークフローのみをカバーしています。不正GUI、インジェクション、不正なコード実行、アンチチート回避、チートの手順、またはサードパーティツールの運用方法は含まれていません。
更新日: 2026-08-07。
望ましいショートカットを正当なクリエイターの要件に翻訳する
実際に必要なインターフェースが行う作業から始めましょう。「管理者GUI」とは非常に異なる意味を持つ場合があります。プライベートなモデレーションパネル、プレイテストリセットボタン、ライブイベントコントローラー、開発者専用のメトリクス表示、または内部コンテンツツールなどです。UIコンポーネントを選ぶ前に、要件を書いてください。
すべてのアクションに対して、意図されたユーザー、許可された場所または環境、読み取るデータ、変更する状態、およびその後に必要な証拠を特定してください。有用な要件は、「プライベートプレイテスト中に、承認されたユーザーIDが現在のテストラウンドをリセットできる。サーバーがリクエストを検証し、トリガーしたユーザーを記録する。」と述べることができます。これはテスト可能です。「私に管理者権限を与えて」というのは、テストできません。
Roblox Creator Hubは、公式のユーザーインターフェースシステムと、クライアントとサーバーのランタイムの違いをドキュメント化しています。これらの境界を設計の制約として使用してください。それらを除去する障害として見ないでください。
正しい安全な代替案を選ぶ
| クリエイターのニーズ | 正当なRobloxワークフロー | 避けるべきもの |
|---|---|---|
| プレイヤー向けメニューとHUD | ドキュメント化されたGUIオブジェクトと入力処理を備えたScreenGui | 特権的なクライアント権限を主張する未知のGUIパッケージのコピー |
| 内部の管理者またはモデレーション操作 | 自身が所有するサーバーコードによってリクエストが検証される非公開のインゲームパネル | LocalScriptに権限を付与することを信頼する |
| 開発中のデバッグ値 | StudioのOutput、Script Analysis、Developer Console、ブレークポイント、および一時的な開発専用ビジュアライザー | インジェクターまたはサードパーティのエクセキュータを実行する |
| 繰り返し可能なプレイテスト | Studioのテストモード、隔離されたテストプレイス、制御されたフィクスチャ、および記述されたテスト手順 | 別のアカウントで不正なツールをテストする |
| クリエイターのワークフロー拡張 | 評価できるソースからのStudioプラグインで、必要最小限の権限を持つもの | 動画で推奨されているという理由だけで、プラグインや実行可能ファイルをインストールする |
| ライブ運用コントロール | サーバーサイドコマンドを絞り込む、明示的なロール、ロギング、レート制限、およびロールバック | ユニバーサルクライアントサイドコマンドコンソールのリリース |
最も安全な選択肢は通常、最も小さいものです。Outputと一時的なデバッグラベルで質問に答えられる場合、永続的な管理者システムは必要ありません。ツールが体験とともにリリースされる場合は、アクセス制御、テスト、メンテナンス、およびインシデント対応の責任を備えた本番ソフトウェアとして扱ってください。
Studio UIオブジェクトで通常のインターフェース構造を構築する
体験内パネルの場合、ドキュメント化されたRoblox GUIコンテナおよびコントロールを使用してください。プレイヤーに表示されるインターフェースを適切なGUI階層の下に配置し、レイアウトオブジェクトを使用して一貫した間隔を確保し、体験が必要とするキーボード、ゲームパッド、マウス、およびタッチをサポートしてください。ラベルを読みやすく、フォーカス順序を予測可能にし、色のみに依存せずに重要なアクションを区別できるようにしてください。
プレゼンテーションと権限を分離してください。ローカルインターフェースはリクエストを収集しレスポンスを表示できますが、プレイヤーが管理者であることを決定したり、特権的な変更を直接行ったりしてはいけません。サーバーが権威あるルールと結果を所有します。RobloxのUIドキュメントおよび入力ガイダンスが、サポートされているビルディングブロックを提供しています。
プレイヤーを誤解させる可能性のある方法で、Robloxのシステムプロンプトや他のクリエイターのインターフェースを模倣してはいけません。内部ツールは、アカウント、購入、またはプラットフォームのモデレーション画面と視覚的に区別してください。実際の本番目的と完全な承認がある場合を除き、開発コントロールを公開アクセスから削除してください。
権限と機密性の高いアクションをサーバーに置く
隠しボタンはアクセス制御ではありません。複雑なキーボードショートカット、名前を変更したオブジェクト、またはクライアント側の管理者リストもアクセス制御ではありません。クライアントはアクションを要求できますが、その要求が許可されるかどうかはサーバーが決定しなければなりません。
すべての特権的な操作を5つのチェックで設計してください:
- Identity(本人確認): 認証されたプレイヤーまたは信頼できるサーバープロセスのどれがリクエストを行ったかを特定します。
- Authorization(承認): そのアイデンティティを、体験で維持されている明示的なロールまたは権限と比較します。
- Validation(検証): 提供されたすべての値を許可リスト、予期される型、範囲、および現在のゲーム状態と照合します。
- Abuse controls(悪用対策): 有効なアカウントが偶発的または意図的に操作を氾濫させられないよう、頻度と範囲を制限します。
- Audit and recovery(監査と復元): 調査に十分なコンテキストを記録し、実用的な範囲で影響の大きい変更を元に戻す方法を提供します。
Robloxのセキュリティガイダンスは、サーバーが決定すること、およびリモート通信は検証されなければならないことを強調しています。重要なのは、リモート名を隠したり、独自の対エクスプロイト手法を考案したりすることではありません。クライアント入力への信頼を最小限に抑え、権威ある境界でゲームルールを強制することです。
特に機密性の高い操作では、職務を分離してください。モデレーターはチャットをミュートしたりプレイヤーを安全なエリアに移動させたりできますが、永続的な経済データを変更できるのはオーナーが管理するワークフローのみです。単一の「何でも実行できる」ボックスは避けてください。コマンドを絞り込むことで、理解しやすく、テストしやすく、ログ記録しやすく、取り消しやすくなります。
カスタムパネルを構築する前に、公式のデバッグツールを使用する
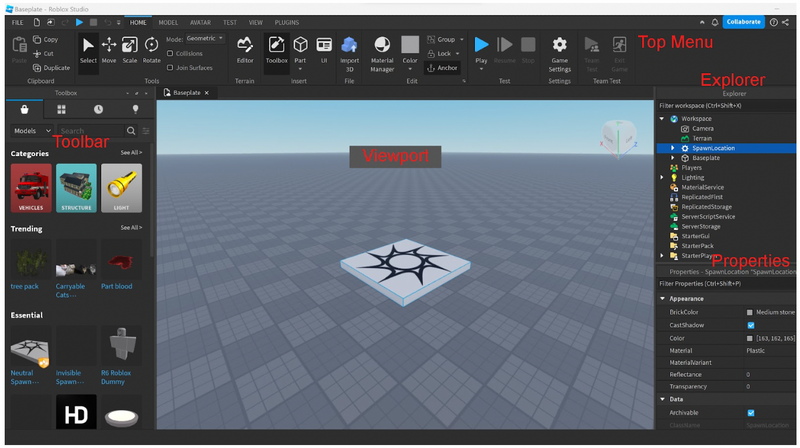
Roblox Studioはすでに、多くの開発上の疑問に対するツールを提供しています。エラーと警告にはOutputとScript Analysisを、制御された検査にはデバッガーを、クライアント-サーバーおよびマルチクライアントの動作にはStudioのテストモードを使用してください。Robloxは、サポートされたワークフローで利用可能な実行時診断としてDeveloper Consoleも文書化しています。
カスタムデバッグオーバーレイは、ビルトインツールでは明確に表示されないプロジェクト固有の状態を伝える場合に適切です。たとえば、現在のラウンドフェーズ、NPCの状態名、またはテストフィクスチャがロードされたかどうかなどです。デフォルトで読み取り専用にしてください。開発専用の表示は環境と明示的な承認によって制限し、通常のプレイヤーにシークレット、プライベートなプレイヤーデータ、モデレーションノート、または内部識別子を露出させないようにしてください。
一時的な診断には所有者と削除条件が必要です。静かに永続化するデバッグUIは、陳腐化し、古いデータを露出し、文書化されていないコントロールパスを生み出す傾向があります。他の機能と同様に追跡してください。
Studioプラグインを権限を持つコードとして評価する
Studioプラグインは反復的なクリエイターワークフローを改善できますが、「プラグイン」が自動的に安全を意味するわけではありません。Robloxの公式クリエイターチャネルおよび確認可能なパブリッシャーを優先してください。プラグインが何をするのか、どのような権限を要求するのか、どのプロジェクトコンテンツを変更できるのか、どのように更新されるのか、そしてチームがそれを削除または置き換えられるかどうかを確認してください。
新しいプラグインは、本番プロジェクトの唯一のコピーではなく、使い捨て可能な場所のコピーでテストしてください。ソースコントロールまたはバージョン履歴を使用して、変更が可視化され元に戻せるようにしてください。プラグインがスクリプトを挿入したり多くのアセットを変更したりする場合、結果の差分を確認してください。放棄された、説明のない、またはワークフローに必要な範囲より広いツールは削除してください。
Studio機能を有効にするために、コンパニオン実行ファイル、ブラウザ拡張機能、証明書、または「キーシステム」をインストールしてはいけません。ツールを実行するためにデバイスのセキュリティを無効にしてはいけません。正当なクリエイター向けユーティリティには、明確なパブリッシャー、ドキュメント、サポート経路、および権限の説明が必要です。
管理者またはクリエイターUIを安全にテストする
可能な限り、別個のテスト用場所または未公開の開発バージョンを使用してください。テストアカウントとロールを意図的に定義し、本番の権限を流用してはいけません。その後、以下をカバーしてください:
- 承認されたユーザーが許可された各アクションを実行すること;
- 通常のユーザーが特権的なコントロールを見ることなく、特権的な結果を受け取らないこと。
- サーバーによって不正、欠損、重複、遅延、または範囲外のリクエストが拒否されること;
- 迅速な繰り返し使用がレート制限されるか、安全に処理されること;
- プレイヤーの再接続、サーバーのシャットダウン、および失敗した永続的な書き込み;
- アクター、アクション、ターゲット、時間、結果を特定するログであり、不要なプライベートデータを保存しないこと;
- タッチ、キーボード、ゲームパッド、小画面、フォーカス、コントラスト、ローカリゼーションの動作;
- 永続的な状態を損なう可能性のあるすべてのアクションに対するロールバックまたは復元。
秘密ではなく動作をテストすること。通常のプレイヤーがパネルの存在を知っていても、予期せぬリクエストを送信しても、パネルは安全であるべきである。サーバーがクライアントによる実装の詳細の隠蔽に依存している場合、その設計は不完全である。
正当な管理者UIの実用的なアーキテクチャ
保守可能なデザインには4つのレイヤーがある。ビューはコントロールとステータスをレンダリングする。クライアントコントローラーは入力を収集し、狭いリクエストを送信する。サーバーハンドラーは認証、承認、検証、レートリミット、許可された操作を実行し、結果を記録する。監査レイヤーはレビューと復元をサポートする。
リクエストの語彙を小さく保つ:「承認されたテストラウンドを開始する」「このプレイヤーをロビーに戻す」「この文書化されたイベントフラグを切り替える」は、任意のコード実行よりも安全である。構成をレビュー可能な形式で保存し、高影響力の機能を稀にし、ロール変更を監査可能にすること。複製されたストレージやクライアントコードでシークレットを公開しないこと。
このアーキテクチャは、エクスプロイト指向のGUIよりも意図的に魔法が少ない。それが利点である:境界が明確で、動作があなたのプロジェクトに属し、別のクリエイターが後で保守できる。
すでにエクスプロイト向けのGUIやインジェクターをダウンロードした場合
再度実行せず、同じソースから提供されたクリーンアップ手順に従わないこと。信頼できるデバイスから、Robloxアカウントとそのリンクされたメールを保護し、二段階認証とアクティブセッションを確認し、不審な拡張機能やデバイスプロファイルを通常のオペレーティングシステムのプロセスを通じて削除し、信頼できるセキュリティスキャンを実行すること。アカウントへのアクセスや取引に影響がある可能性がある場合は、公式サイトを通じてRoblox Supportに連絡すること。
レポートに必要な最小限の安全な証拠のみを保持すること。たとえば、ソースURLやメッセージ参照などである。パスワード、クッキー、セッションデータ、バックアップコード、プライベートログを公開チャネルに投稿しないこと。デバイスが学校、雇用主、または家族メンバーのものである場合、責任ある人物またはセキュリティチームに通知すること。Robloxのaccount safety guidanceでは、基本的な保護手順が説明されている。
結論
エクスプロイトGUIに対する安全な代替手段は、別の非公式のGUIではない。Roblox Studioで構築されたスコープ付きのクリエイターツールである:文書化されたUIコンポーネント、サーバーサイドの権限、狭い権限、公式のデバッグワークフロー、慎重にレビューされたプラグイン、繰り返し可能なテスト、および監査可能な復元。正確なジョブから始め、最小限のサポートされているツールを使用し、クライアントが信頼できない場合でもすべての特権的なアクションを安全にすること。
よくある質問
RobloxエクスプロイトGUIの最も安全な代替手段は何か?
文書化されたGUIオブジェクトとサーバーサイドの権限を使用して、必要なインターフェースをRoblox Studioで構築すること。カスタムパネルが不要な場合は、組み込みのデバッグおよびテストツールを使用すること。
LocalScriptは誰が管理者かを決定できるか?
いいえ。クライアントはコントロールを表示し、アクションを要求できるが、サーバーコードがプレイヤーを認証し、特定の機能を承認し、すべての値を検証し、結果を強制する必要がある。
Roblox Studioのプラグインは常に安全か?
いいえ。パブリッシャーとドキュメンテーションを確認し、要求された権限と結果の変更をレビューし、破棄可能なプロジェクトのコピーでテストし、ロールバックのパスを確保すること。
セキュリティのために管理者リモートまたはボタンを隠すべきか?
インターフェースを隠すことは承認ではない。プレイヤーがコントロールの存在を知っていても、予期しないまたは不正なリクエストがサーバーによって拒否されるように設計すること。
怪しいRobloxツールを実行した後、何をすべきか?
使用を停止し、信頼できるデバイスからRobloxアカウントとリンクされたメールアカウントを保護し、セッションと二段階認証を確認し、不審な拡張機能を通常のデバイスの手順を通じて削除し、信頼できるスキャンを実行し、必要に応じて公式のサポートに連絡すること。